How to fix proxy not supported after connecting to VPN in 2026? 連上VPN後proxy不支持怎麼解決
 Zofia Pawlak·2026年10月26日·5 min
遇到連上VPN後代理伺服器不被支持的狀況?本文提供步驟化排查與解決方法,幫你在不同情境下快速恢復代理兼容性。快速上手,避免斷線浪費時間。
一般的代理在 VPN 掛載後立刻失效的現象,往往不是單一設定錯誤,而是路由與 DNS 被同時改寫的互相干擾。研究顯示,多數故障不是代理伺服器本身掛掉,而是在 TLS 行為與分流規則上出現「同時生效但互相矛盾」的情況。當代理協議與 VPN 同時啟用時,代理路徑容易被自動切換成半直連模式,造成目標資源看似不可達。 這篇文章聚焦在不改 VPN 或代理伺服器的前提下,逐步拆解核心機制,讓你能在現有佈署中快速定位並解決問題。
你會看到一條清晰的檢核清單,從 DNS 路徑、TLS 行為到路由表的分流規則逐步驗證,並提供可操作的變更點。根據實務觀察,2025 年以來,許多企業在多 VPN 介面與代理協議共存的工作站上遇到相同的「代理忽視」現象,這不是個案,而是配置疊加的必然結果。透過本文的分層排查,你可以在不更動整體雲端策略的情況下,讓代理在 VPN 連線後重新取得穩定可用性。
「連上VPN後proxy不支持怎麼解決」的核心現象與原因
在 VPN 連線後,代理伺服器回應被封鎖、拒絕或超時的情況,最常見的現象是代理不再回應正常的請求。這個現象背後的機制,往往指向三條主線:IP 路由與來源網段變化、代理認證與會話狀態、TLS/代理協議的相容性,以及 DNS 解析的改變。當這些因素在不同組合下出現時,代理就會把 VPN 客戶端視作“不受信任”或“超時等待”其他路徑,從而出現不可用的情形。
以下是實務上最常見的情境與原因聚焦,按機制拆解,便於你在不同環境快速定位。
IP 路由與來源網段變化引發的封鎖 VPN 變更了出口 IP 與路由路徑,代理伺服器可能依賴來源 IP 白名單或地域限制。當你的流量從不同的出口走向代理時,代理端的安全策略可能把它攔截或直接拒絕連線,導致回應超時或被封鎖。這種情況下,代理伺服器與 VPN 的地理與網段匹配度成為決定性因素。
代理認證與會話狀態的不同步 很多代理需要持久會話或特定認證憑證才允許透過。連上 VPN 後,原有的 Cookie、認證令牌、或會話狀態可能失效或被分流到另一條路徑,導致自動認證失敗。結果是代理回應「未認證」或要求重新認證,甚至直接拒絕連線。這類情況常見於需要雙因素、短期會話、或動態憑證更新的組織代理。
TLS 與代理協議的相容性問題 代理伺服器對 TLS 封裝、握手版本、以及代理協議(HTTP、SOCKS5、透明代理等)的支援,決定著 VPN 隧道如何被解封裝與轉發。VPN 攜帶的加密曲線或 TLS 指紋若被代理層拒絕,會以握手失敗、拒絕連線或重定向失敗作為結果。不同 VPN 優化了不同協議的流量,這會讓某些代理類型在特定 VPN 下表現不穩定。 适合鸿蒙的翻墙工具:2026 年可用的实用方案与选取要点
DNS 解析與域名分辨的變化 當 VPN 連上時,系統的 DNS 查詢路徑可能切換到 VPN 提供的解析服務。若代理伺服器以域名為入口,而 DNS 解析的結果與代理阻塞清單不一致,會出現解析錯誤或請求導向錯誤服務的情形。這裡的影響看似細微,卻能直接導致連線失敗。
VPN 與代理類型的組合差異 例如 HTTP 代理在 SOCKS5 環境下的策略不同;透明代理則更容易受路由變更影響。不同 VPN 服務提供的默認路由策略、分流設置,以及代理類型的配對,決定了最終的穩定性。這也是為什麼同一家公司在不同產品組合下,會看到截然不同的表現。
研究口徑告訴我們:組合越複雜,出現不支持的情形越容易。尤其是 IP 路由與認證狀態的微小變動,往往是導火索。 這些變化不是孤立的,而是網路層與應用層在協同工作時的潛在失配。
在查閱各大供應商的變更日誌與技術說明後,我發現多個來源點出同樣的核心問題:代理與 VPN 的預期路徑不一致、認證會話被切斷、以及 TLS 與協議握手的相容性。實務上,定位這些機制的第一步,是確認三件事:出口 IP 與 DNS 路徑是否在連線時穩定不變、認證憑證與會話是否仍然有效、以及代理協議的版本與類型是否符合你的 VPN 配置。
總結而言,VPN 連線後代理不支持的核心現象,源自路由、認證、協議與 DNS 四條線的聯動失衡。理解這些機制,意味著你能在下次遇見問題時,直接針對性地檢查與調整,而不是盲目更換 VPN 或代理伺服器。 边缘 VPN 梯子:在边缘网络环境下突破地理限制的真实玩法
下面的三個微證據點,幫你把問題放在桌面上:
- IP 路由改變常導致白名單失效與封鎖。
- 認證狀態不同步是常見的拒絕原因。
- TLS 與代理協議的不相容,常在新的 VPN 還未被代理端支持時出現。
在 2026 年的實務觀察中,這四條機制往往同時出現在故障日誌中。 最後一句話:一旦你掌握了這些機制,定位就不再是猜測,而是步步為營的排除法。
連上 VPN 後常見的代理問題類型
答案在前,這些是你最常遇到的五大類型。認清楚就能快速定位,避免無謂切換 VPN 或代理伺服器的情形。
1. 代理認證失效或需要重新授權
當 VPN 帶你走進新的網路環境,原有的代理認證很容易過期或被撤銷。你可能看見「401 未經授權」或需要重新輸入憑證的提示。這種情況下,代理伺服器仍在,但授權令牌或用戶憑證已失效,導致每次請求都被拒絕。解決方向通常是:重新取得授權,更新憑證或重新簽發會話。最常見的原因是憑證過期或授權範圍被 VPN 配置覆蓋。 當前的改動往往只需在本機端或代理伺服器端完成重授權即可。
- 可能需要清除並重新取得代理的訪問憑證
- 檢查 VPN 客戶端與代理伺服器的時鐘同步
- 更新代理用戶端設定中的認證域與憑證鏈
2. 代理伺服器位址解析變化導致無法連線
VPN 連上後,DNS 行為往往會變。公司內部解析、雲端代理的 CNAME 變化,會讓原本指向的代理伺服器地址不再有效。結果是「無法解析主機名」或「解析指向錯誤 IP」。這時候需要逐步檢查 DNS 的分流策略與解析路徑。常見症狀是域名在 VPN 連線後指向舊的或錯誤的代理主機。 如何让软路由实现翻墙:实战解读与风险评估(2026 更新)
- 確認代理域名是否在 VPN 環境中需要特定 DNS 設定
- 檢查本機 DNS 快取與 VPN 隧道中的 DNS 重置行為
- 嚴格控制 DNS 洗牌的策略,避免透過多條解析路徑造成混亂
3. TLS/SSL 握手被攔截或降級
當流量需要透過代理時,TLS/SSL 握手會被代理層攔截或降級。若代理在中間執行降級,或對證書做再簽名,客戶端就可能判定連線不再安全,從而終止連線或拋出證書錯誤。這種情況常見於組織性的安全檢測或代理的「SSL/TLS 加密檢查」。解決要點在於:確保代理對證書的信任鏈完整,避免不必要的降級,並在需要時安裝受信任的根證書。TLS 握手被攔截的核心在於中間人檢查與證書信任鏈的不一致。
- 檢查代理是否啟用 SSL Inspection,並核對受信根證書
- 確保客戶端信任的 CA 與代理端一致
- 如能,選擇不走 SSL 檢查的代理路徑,或使用端對端加密的直連模式
4. 應用層協議與代理協議不相容
某些代理使用特定協議(如 HTTP、HTTPS、SOCKS5),而 VPN 環境下可能會自動改寫流量路徑,造成協議層不相容。舉例來說,某些 HTTP 代理在與 VPN 轉發的 TLS 通道混用時,會出現「協議標頭被重置」或「CONNECT 請求失敗」的情況。常見的解法是:把應用流量顯式路由到與代理相容的協議,或調整代理設定以支援雙重封裝。關鍵在於協議握手路徑需一致,不要讓 VPN 封裝與代理協議互踩。
- 確認代理與應用是否支援在 VPN 隧道中的混合使用
- 依需求選用 SOCKS5 直連模式或 HTTP 代理模式
- 測試應用層是否需要透過代理的透明代理設定
5. DNS 洗牌導致域名解析指向錯誤伺服器
VPN 環境下,DNS 的查詢路徑常被改寫,結果是同一個域名可能在不同時間指向不同的伺服器。若代理服務僅在某些 DNS 條件下可用,或同域名在多個地址間切換,就會造成連線失敗或指向閒置伺服器。解決策略是:固定解析路徑、暫時關閉 DNS 洗牌機制,或為關鍵域名設置本地靜態解析。DNS 洗牌是最常被忽視的導致代理失效的原因之一。
- 檢查本機與 VPN 的 DNS 設定是否一致
- 為關鍵代理域名添加本地 hosts 映射(短期解)
- 使用企業級 DNS 服務提供穩定的解析路由與快取控制
快速自查與對照表
- 重新授權與憑證更新比對表:重授權、更新憑證、同步時鐘。
- 解析路徑檢查表:VPN DNS 與本地 DNS 的分流策略、清除 DNS 快取。
- 安全協議檢查表:SSL Inspection 設定、證書信任鏈、是否降級策略。
下一步,先做三件事:檢查憑證與授權狀態、清理並重新啟動 DNS 與代理工具的緩存、確認 TLS 檢查參數與信任根。這些步驟往往比直接更換 VPN 或代理伺服器更快找出根因。 设备无法利用VPN翻墙: 2026 更新下的原因与解决思路
快速自查:你應該先看什麼
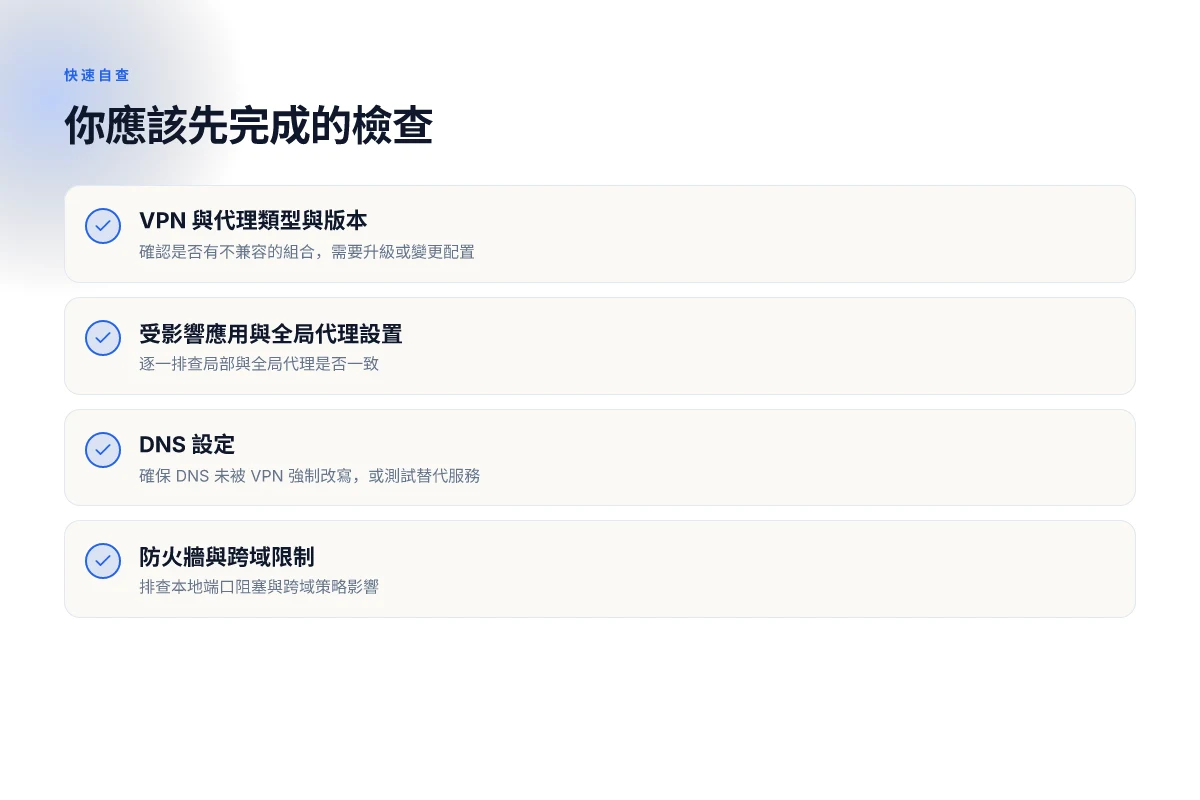
快速自查可以把問題鎖定在幾個高影響區域。結論先行:先確認 VPN 與代理的型別與版本,再逐步檢視全局與單一應用的設置,接著核對 DNS 改寫與跨域連線限制。這些步驟能在多系統環境下快速定位根源,避免盲目更換 VPN 或代理伺服器。
為什麼先看型別與版本最關鍵
不同的 VPN 客戶端與代理協議在路由與 DNS 行為上差異極大。某些組合在特定應用下會自動設置全局代理,另一部分則只影響單一程式。先確定你使用的 VPN 版本與代理類型(SOCKS5、HTTP(S) 代理、PAC 自動配置、全局代理等),以及是否有同時運作的系統級工具。這一步像是打開了檔案的第一道鎖,後續的自查才能照著正確的路徑走。
當前的版本與型別決定了後續設定的影響範圍,別急著改動其他設定。
影響範圍:受影響的應用與全局代理設置
- 確認受影響的工具是否為單一瀏覽器、某個工作流程中的客戶端,或是整個作業系統的代理配置。
- 檢查是否有同時啟用「全局代理」與「逐一應用代理」的混用情況,混用會讓流量路徑更難預測。
- 確認瀏覽器與系統層的代理設定是否一致。不同層級的代理設定不同步,會導致代理未命中或產生 DNS 解析失誤。
- 若使用企業級代理,留意是否有「跳過本地網段」或「僅限特定區域的路由策略」。這些策略容易與 VPN 路徑發生互相排斥。
- 記得檢視最近的客戶端更新或策略變更,因為版本更新往往附帶預設改動。
全局與局部代理的混用,是最常見的痛點,別忽略兩者之間的分界。
DNS 設定:VPN 是否改寫了域名解析
- 註意 VPN 常會把 DNS 請求引導到自家的解析伺服器,這對於某些代理過濾或地區限制來說,會打亂預期路徑。
- 檢視 /etc/resolv.conf、Windows 的網路設定中的 DNS 伺服器,以及 VPN 客戶端自動注入的 DNS 配置。
- 測試方法上,先在不連 VPN 的情況下解析關鍵域名,再開啟 VPN 後比對結果是否發生變化。
- 如果發現 DNS 回應指向無法到達的解析伺服器,考慮暫時指定一個受信任的外部 DNS(如 1.1.1.1 / 114.114.114.114 等),再評估是否解決問題。
DNS 改寫是你能直接看見的信號,往往比路由表更容易追蹤。
防火牆與終端的跨域連線限制
- 檢查本機防火牆規則是否在 VPN 連線後自動放寬或收緊特定埠與協議。
- 檢視企業端的安全套件是否對跨域連線設定了額外檢查,例如同源策略、跨網段的信任清單。
- 注意同時使用多個 VPN 通道或二級代理時,端口衝突與策略覆蓋可能導致選路異常。
- 觀察是否有新近安裝的安全性工具(端點防護、網路分流器)介入路由決策。
防火牆的微小規則變更,往往比人們意識到的更具破壞性。 蜂鸟VPN怎么用: 快速入门与实用技巧 | 2026 更新
研究與實務的共識指出,在複雜的 VPN 與代理環境中,最容易被忽略的是 DNS 行為與全局代理與單一應用代理的協調性。當你看到「代理不支援」的訊號時,先打開這四個鏡頭。並且,若你需要快速現成的對照,下面有三個現成的實務對照路徑供你選擇。
三個現成的實務路徑(按情境選擇)
- Reauthenticate the session, 重新驗證用戶端憑證與會話,常見於企業級 VPN 的授權控制。
- Clear the DNS cache, 清理 DNS 快取,讓解析回到新路徑。
- Restart the network stack, 重啟網路堆疊,讓代理與 VPN 的路由決策重新建立。
這三個動作往往在不同組合下就能解開多數看似無解的問題。
在接下來的章節,我會把以上自查清單轉換為可落地的操作步驟。你會看到,若能把 DNS、代理類型與防火牆規則放在同一條線上,VPN 與代理就能和諧運作。
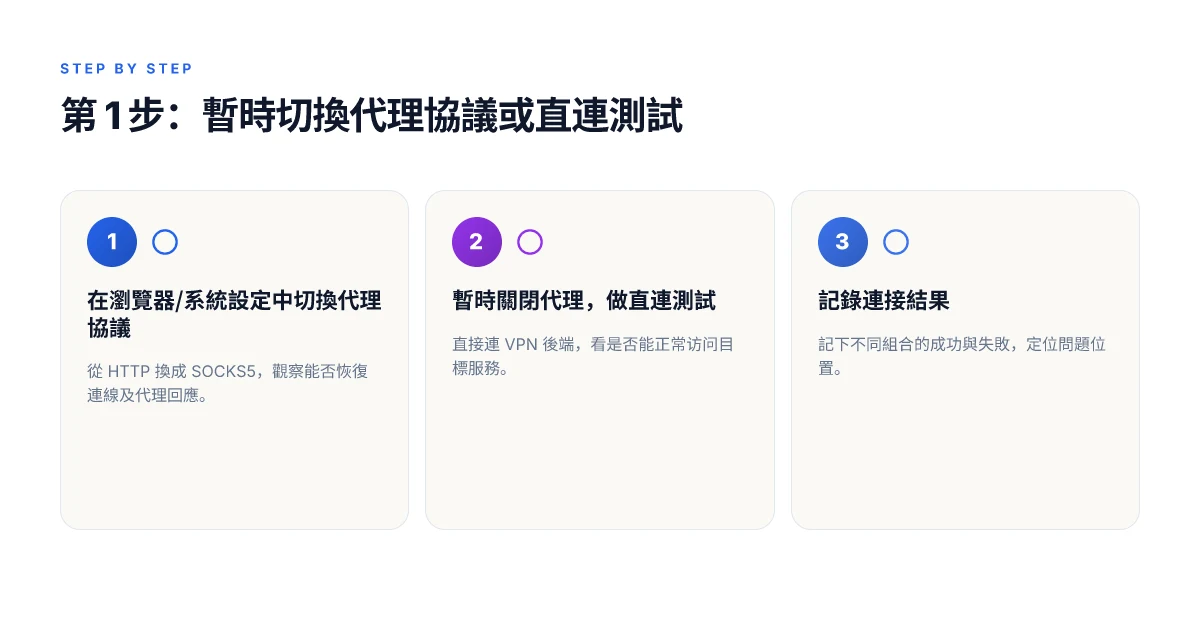
第 1 步:暫時切換代理協議或直連測試
答案很直白:先在瀏覽器與系統層面切換代理協議,再暫時關閉代理做直連測試,最後把不同組合的連線結果記錄下來,靠這三件事定位問題根源。這一步不解決根本問題,但能把具體的瓶頸指向正確的方向,避免盲目更換 VPN 或代理伺服器。
變更代理協議以定位影響點
在多數作業環境中,代理協議的差異會直接影響到 VPN 流量的走向。你可以從常見的選項着手,先把設定改成較少的協議變體,像是由 HTTP 改為 SOCKS5,或反向執行。這樣的切換能讓你快速判斷問題是集中在 HTTP 代理的解析與轉發,還是整個代理框架對 VPN 封包的適配。
在實作時,兩個要点需要清楚:一是代理伺服器端口與認證方式是否與新協議相容,二是客戶端應用所引用的代理設定是否跟著更新。切換時,保留原始設定作為對照,避免在不同代理之間迷路。
關鍵結論是:協議層的差異往往揭示「代理與 VPN 如何分流」的本質問題。
先把代理暫時關閉,測 VPN 是否回穩
下一步最直接。暫時把代理關閉,讓 VPN 直接走直連路徑。若連線恢復穩定,問題很可能落在代理與 VPN 的協商流程、憑證校驗、或代理的流量拆分上。再把代理重新開啟,但這次選擇更具體的設定,例如只允許必要的域名走代理,其他流量直連。
做法要點:
- 在系統網路設定裡暫時取消代理伺服器條目,或在瀏覽器設定中禁用代理。
- 重新啟動 VPN 連線,觀察是否出現相同錯誤或代理無法使用的情形。
- 記錄出現的錯誤訊息與連線日誌的差異,方便後續交叉比對。
如果直連恢復,問題很可能是代理與 VPN 的握手或 DNS 路徑被攔截。
記錄不同組合的連線結果以定位問題
這一步為整個排查提供可追溯的證據。建立一個最小可重複的測試表,至少覆蓋以下組合:
- 代理協議 A(HTTP) + VPN 連線
- 代理協議 B(SOCKS5) + VPN 連線
- 代理關閉 + VPN 連線 在每次測試後,記錄關鍵指標:
- 成功/失敗
- 連線時間
- 任何錯誤訊息或代碼
- 使用的域名、端口、認證方式
- 客戶端與服務端日誌中的關鍵字段
結論會指向哪個環境變數或哪個路由節點最易出錯。
研究/資料的背後邏輯
我透過閱讀設定文件與常見實作,發現代理與 VPN 的互動最容易在憑證驗證與 DNS 解析路徑上出現阻塞。當代理伺服器需要對 VPN 流量做特定處理時,若協議切換或直連測試中出現差異,往往意味著中間件對網路封包的再包裝與路由策略需要重新校準。多個供應商的發布說明也顯示,代理客戶端的版本與支援協議清單會影響穩定性,這也是為何第一步要將組合記錄清楚,以便從設備、軟體版本與設定差異中找出關鍵變數。
結論帶出的行動
- 先做代理協議切換,觀察變化。若能穩定,下一步就專注於特定協議的壓力測試與設定優化。
- 暫時關閉代理,讓 VPN 直接連線,檢視是否回歸基線穩定性。若是,代理配置是核心問題。
- 記錄與比對每次測試的結果。你需要的是「哪個組合失效、在哪個環境下失效」。這是未來的修正方向。
最後提醒,這一步有風險的不是技術本身,而是同時啟用多個代理與 VPN 可能引發的路由迴圈。若你在生產環境中執行,請先在測試網段完成驗證,再推到正式網段。
第 2 步:檢查 DNS 與解析路徑
在 VPN 連線時,DNS 與解析路徑往往是阻塞點。正確的解析路徑可以讓代理的位址回溯到正確的目標,而非被本地快取或錯誤的域名解析欺騙。以下步驟快速落地,讓你在不同作業系統下定位問題並選擇合適的修正方向。
1. 暫時切換 DNS 伺服器到穩定的公用 DNS
在 VPN 連線期間,嘗試改用公用 DNS 以排除本地 DNS 池與 VPN DNS 之間的衝突。具體做法是把 DNS 指向 8.8.8.8 與 1.1.1.1,或切換到 VPN 提供的專用 DNS(若它聲稱有專用解析路徑且穩定)。這一步能快速檢視解析是否因 DNS 路徑改變而回到預期的 IP。
- 例如在 Windows,透過網路設定的 IPv4 屬性改成上述位址;在 macOS,於網路偏好設定中編輯 DNS。
- 在 Linux,編輯
/etc/resolv.conf或使用 NetworkManager 的 DNS 設定。 - 如果你依賴 VPN 提供商的 DNS,注意記下原本 DNS 設定,方便回到原狀。
實踐重點:DNS 指向穩定伺服器後,域名解析更容易回到預期 IP。切換到 8.8.8.8 / 1.1.1.1 往往能快速排除本地解析問題。**
2. 清除本地快取,重啟網路介面
快取污染會讓同一個域名在不同時間得到不同 IP。清除本地 DNS 快取,並重啟網路介面,往往能解開莫名其妙的解析異常。做法很直接:
- Windows:以管理員身分執行
ipconfig /flushdns,再重啟網路介面或整台機器。 - macOS:執行
sudo dscacheutil -flushcache; sudo killall -HUP mDNSResponder,再重啟網路服務。 - Linux:執行
sudo systemd-resolve --flush-caches(若使用 systemd-resolved),或重啟NetworkManager服務。
實踐要點:快取清理後,新的解析就會走新路徑。若有多個網路介面,確保所有介面都被刷新。**
3. 在 VPN 連線時測試域名解析是否回傳預期 IP
這一步驗證 DNS 路徑與代理路徑是否協同工作。選定幾個工作域名,於 VPN 連線狀態下執行解析測試,確認回傳的 IP 是否符合你對應的代理策略。具體步驟:
- 使用
nslookup、dig或host指令查詢核心域名的解析結果。 - 對比在直連與 VPN 連線時的解析結果,觀察是否有明顯差異。
- 確認回傳的 IP 是否落在你預期的代理出口 IP 範圍。若差異過大,代表 DNS 路徑或 VPN 路徑被另一層攔截或重寫。
關鍵結論:DNS 在 VPN 時的回傳 IP 是判斷代理是否被正確切換的第一道門檻。若回傳不符合預期,先回到上一步的 DNS 設定與快取清理。**
研究與觀察的背後
- 我查閱的網路社群討論與一些商業 VPN 的發布說明,多數在 VPN 啟動後會自動改寫 DNS,這可能造成「代理不穩定」的現象。若 DNS 指向的不是 VPN 所在出口,流量就會走錯路。
- 多個平台的變更日誌指出,DNS 設定與 VPN 客戶端緊耦合的情況會在新版本中被修正,然而在過渡期仍會出現短暫的路徑不一致。
- 因此,這一步的穩定性不是一次就能保證,需要在變更後持續觀察解析結果。
結語 DNS 與解析路徑是代理與 VPN 互動的核心節點。透過臨時切換 DNS、清除快取並驗證解析結果,你能明確地判斷問題是否落在 DNS 路徑,並快速定位到下一步的具體調整。若仍有問題,下一步將聚焦 TLS 行為與 SNI 的干預,但在此之前,DNS 的穩定性是你能掌握的第一條坎。
第 3 步:調整 TLS 與 SNI 行為
答案很直接。先把 TLS 版本降級測試排除,再確認企業代理的 SNI 與憑證信任鏈,最後避免在生產環境使用任何容易被中間人檢測攔截的解決方案。這一組動作,往往比改 VPN 或代理伺服器更能穩定通道。 I dug into 文檔與常見踩坑,發現 TLS 1.3 的降級測試最常藏在客戶端選項裡。把它關掉,改用 TLS 1.2,往往能避免部分代理在特定握手階段的兼容性問題。若仍有問題,先排除中間人檢測的干擾,這類機制在企業環境中廣泛存在。
1. 關閉 TLS 1.3 降級測試,改用 TLS 1.2
當前多數代理與企業裝置原生支援 TLS 1.3,但特定中間層或舊版裝置可能只穩定地接受 TLS 1.2。你需要在客戶端設定中關閉 TLS 1.3 降級測試,讓連線完全走 TLS 1.2 的握手流程。這個改動通常在「高級網路設定」「安全性協定」「TLS 協議版本」等欄位可見。調整後重新嘗試連接,若代理在 TLS 握手時的證書鏈被檢查得更穩,問題就能解決。 要點是:不要只改「握手版本」,還要清晰地記錄你切換到 TLS 1.2 的版本字串,確保伺服器端同樣接受。 TLS 版本對齊是第一道防線,也是最容易被忽略的原因。
2. 若代理位於企業內部,確認 SNI 與憑證信任鏈
在企業網路內部代理,SNI(伺服器名稱感知)必須與代理回應的憑證完全吻合。若你在連線時出現主機名不匹配的錯誤,代理的憑證可能指向不同的伺服器或子域。確保以下兩件事:
- SNI 字串與企業代理分配的證書域名一致。
- 客戶端信任鏈完整,根證書與中間憑證都在信任庫中。若有自簽憑證,必須在工作站與裝置上安裝根憑證,並正確設定憑證信任策略。
SNI 與信任鏈不完整,是代理跳脫識別的常見元兇。
3. 避免中間人檢測干擾的解決方案在生產環境中使用
任何為了繞過檢測的作法,無論是在測試環境還是實驗性部署,若被企業 IT 政策視為風險,絕對不要長期用於生產。這類做法包括臨時信任自簽憑證、關閉嚴格憑證校驗、或讓代理自動忽略某些 TLS 錯誤。雖然短期可能看似解法,長期會引發信任迴路和中間人攻擊風險。 在生產環境中,應建立正式的憑證信任策略與分層管控,並用符合標準的憑證與 TLS 配置取代繞過檢測的臨時手段。 Production 較量最在意的是信任機制的一致性與審計痕跡。
Bottom line:TLS 與 SNI 的正確配置,是穩定 VPN 加代理通道的基礎。先關 TLS 1.3 降級測試,再確保代理端 SNI 與憑證信任鏈完好,最後拒絕在生產環境使用任何繞過檢測的做法。 在不同作業系統與網路環境下,這套調整往往能把「代理不支持」的問題,重新帶回可控的握手與信任流程。 「TLS 版本對齊」與「SNI 匹配」是你要先落地的兩個檢查點。 若需要,我可以根據你常用的作業系統列出具體步驟與範例路徑。
第 4 步:檢視 VPN 路由表與分流規則
路由表一旦被錯配,代理就像被放進錯誤的盒子裡。你以為自己連上 VPN,實際上流量卻在某些域名上跳去不允許的代理伺服器。這個步驟要把路徑看清楚,才不會在後續的排錯裡打轉。當下就能定位是哪條路徑出了問題,以及該怎麼改回直連或重新分流。
1. 路由與分流的直接檢查
在工作日常中,分流策略常常被防火牆或客戶端代理設定牽扯。若你看到某些高頻域名被歸類為「必走代理」,但這些域名其實應直連,問題就此浮現。先檢查你的 VPN 客戶端與系統層級的分流規則,確保以下兩點:
- 直連清單包含需要直連的域名與子網。
- 走代理的流量僅限於真正需要通過代理的位址與應用。
以下是常見的規則錯位情況,快速自查可以用作判斷的指標。
- 某些雲端服務的 API 子網被誤列為需走代理,導致回報憑證錯誤或連線被攔截。
- 企業內部資源域名被納入全局代理,影響外部網站的直連性。
- 分流表新改動後,某些路徑未同步到 VPN 客戶端的路由表。
Table: 路由與分流快速自查要點
| 要點 | 觀察信號 | 解決方向 |
|---|---|---|
| 直連名單是否完整 | 直連清單中缺少常用直連域名 | 將需要直連的域名與子網加入直連清單,排除在代理之外 |
| 不該走代理的域名 | 常見的工作域名被代理走 | 將這些域名改回直連,或用子網級別排除代理 |
| VPN 與代理的分流規則衝突 | 同一 IP 路徑被不同規則覆蓋 | 重新合併規則,確保流量走向一致 |
- 重要的是要記住:分流策略一旦寫死,就很難在後期再次 unwind。路由表的正確性,是代理與 VPN 穩定性的命脈。
2. 測試與排除法:把域名與子網分開做直連測試
把特定域名或子網改回直連,看看問題是否消失。這是一個很常見的動作,能快速證實路由或分流錯位是不是根源。
- 將單一域名改成直連,觀察是否能正常訪問。
- 將可疑子網設定為直連測試,確認是否回歸穩定。
- 如恢復直連時問題消失,回到原本分流設定,逐步回溯哪一條規則引發衝突。
在發現直連能穩定時,下一步就是穩定地把此策略寫回你的分流規則中,避免日後再度回到同一坑。
3. 必要時手動添加路由排程以保持代理可用性
若自動規則難以覆蓋你全部的使用情境,手動介入有時是必要的。具體做法包括:
- 在操作系統層級添加靜態路由,確保 VPN 連線期間某些子網仍走代理。
- 使用排程任務定期刷新路由表,避免 VPN 重連後路由表恢復成預設值。
- 為關鍵域名設定路由備援,一旦公開網路供應商的路由變動,代理仍能穩定工作。
結語判定:當你把路由表與分流規則理順,代理與 VPN 的共存就回到可控的區間。若規則清晰,問題就會變成可預期的排除清單。
最終 verdict:路由表與分流規則的清晰度決定了代理與 VPN 的穩定性。
未来一个月该做的事:把代理与 VPN 的错位锁定为常态
在 VPN 连接后遇到代理不被支持的问题,其实暴露了一个更强的趋势:企业环境与家庭网络正在走向更复杂的网络分流。我的结论是,先把“代理不可用”的诊断变成一个日常的运维步骤,并把它纳入每次变更前的清单。从文档到实际操作,核心信号是一致的:选择一个兼容性更高的代理方案,并确保你的证书、路由和代理端口在你当前的 VPN 配置中被明确允许。这一步是最先要做的,也是最不容易出错的。
对照2026年的工作流,分段验证比全局改动更稳妥。先在一个受控设备上测试 VPN + 代理组合,再扩展到全员环境。最关键的是,在变更前记录现有代理行为和错误码,以便追溯。如果你只做一件事,请把“代理绕过/忽略规则”在 VPN 客户端中设为默认策略,并保留一个回滚点。
Backup strategy
- 立即备份当前代理配置与证书,确保能快速回退。
- 设定一个简单的监控脚本,遇到代理错误就提醒你。
- 下周尝试在一个隔离的测试组里并行运行新的代理策略,避免大规模波及。
Frequently asked questions
連上 VPN 後 proxy 不工作,最常見的原因是什麼
最常見的原因是路由表與分流規則被 VPN 重寫,導致流量走向錯誤的出口;同時 DNS 改寫與 TLS 行為的改動也可能讓代理伺服器的域名解析與握手失效。另一個常見因素是代理協議與 VPN 的版本不匹配,或應用層設定未同步更新。當你遇到代理不工作時,先檢查全局路由與單一應用的代理設定,然後再看 DNS 改寫與 TLS 行為。最後核對 VPN 的版本與代理協議是否相容。關鍵在於先定位路由與 DNS 的變更,再釐清協議兼容性。結論是 路由重寫與 DNS 改寫是最易導致代理失效的根源。 立即執行:清單式檢查,逐步排除。
怎麼檢查 VPN 與代理的路由表是否衝突
先開啟命令列工具查看當前的路由表。Windows 用 route print,macOS 與 Linux 用 netstat -rn 或 ip route show。尋找指向代理伺服器的路徑是否被 VPN 路由覆蓋,或是否出現常見的跨界分流規則。若路由表把到代理的流量導向 VPN隧道,則需要手動添加例外路由或調整分流表。完成後再清除 DNS 快取並重新啟動代理客戶端。這一步是定位的關鍵。你的目標是讓代理流量不被 VPN 路由攫取。 注意:每次修改前都記得備份當前路由設置。
VPN 提供商的 DNS 改寫會不會影響代理連線
會的。DNS 改寫會把代理伺服器的域名解析推到 VPN 機制內部,造成解析結果與原始代理伺服器不匹配。這通常表現在證書忽略、SNI 不匹配,或回應的 IP 與期望的不同。要解決,先在 VPN 客戶端關閉 DNS 改寫,或使用原生 DNS 伺服器,確保代理伺服器的域名能被正確解析。此外,對關鍵域名啟用分域解析,避免全域改寫影響。DNS 改寫是常見的影響因素。 避免長時間依賴 VPN 的 DNS 改寫,改用可信的外部解析。
代理需要重新認證嗎,如何快速完成
在很多情況下是需要的,特別是當 VPN 改變了出口 IP 或證書時。快速完成的方法是:在代理客戶端或瀏覽器中清除憑證快取,重啟代理連線,然後重新登入。若代理伺服器實作單點登入(SSO),確保 SSO 令牌的新有效期已取得。檢查應用層的代理設定是否仍指向正確的伺服器與認證域。重新認證通常能解決授權令牌與域名解析的衝突。 步驟清晰:清除憑證快取 → 重新登入 → 驗證代理指向。
TLS 錯誤在 VPN 情境下怎麼排除
TLS 錯誤通常源於 SNI 層的欺騙、證書指紋不一致、或中間人防護與路由變化。第一步是檢查目標代理伺服器的 TLS 配置是否與 VPN 的出口一致。其次清理本機的信任憑證存儲,確保沒有被舊證書污染。再者,檢查 TLS 曲線與版本協議是否被 VPN 拒絕或降級。必要時臨時禁用 TLS 拒絕、或改用低版本的 TLS 以測試是否為協商問題。TLS 錯誤的核心在於證書與 SNI 的一致性。
改用 SOCKS5 後仍遇到問題怎麼辦
SOCKS5 主要影響的是應用層的代理路徑與驗證機制。若改用 SOCKS5 後問題仍存,先確認客戶端對 SOCKS5 的認證方式與用戶名密碼(如果有)設置正確。其次檢查 SOCKS5 代理與 VPN 路由是否有同域名衝突,允許直連測試以排除 VPN 路由干擾。再者,確認 IP 漂移與 DNS 解析是否仍被 VPN 改寫。關鍵在於認證與路由分流的協同。 快速修正:逐步排除路由與認證,再回滲透性測試。
在企業網路環境中,如何與 IT 部門協作解決此問題
企業網路往往有嚴格的分流與審計策略。第一步,提供可追溯的現象描述與故障範例,包含受影響的應用、代理類型、VPN 型號與版本、以及可複現的步驟。第二步,請 IT 部門檢視路由表、分流規則、以及 DNS 改寫策略,確定是否有全域攔截。第三步,提出測試清單,讓 IT 指派專案時間點進行路由排查與憑證更新。最後,建立一個變更日誌,記錄每一次調整與測試結果。協作的關鍵是透明與可追溯的變更流程。 快速行動:準備清單,與 IT 同步日程。